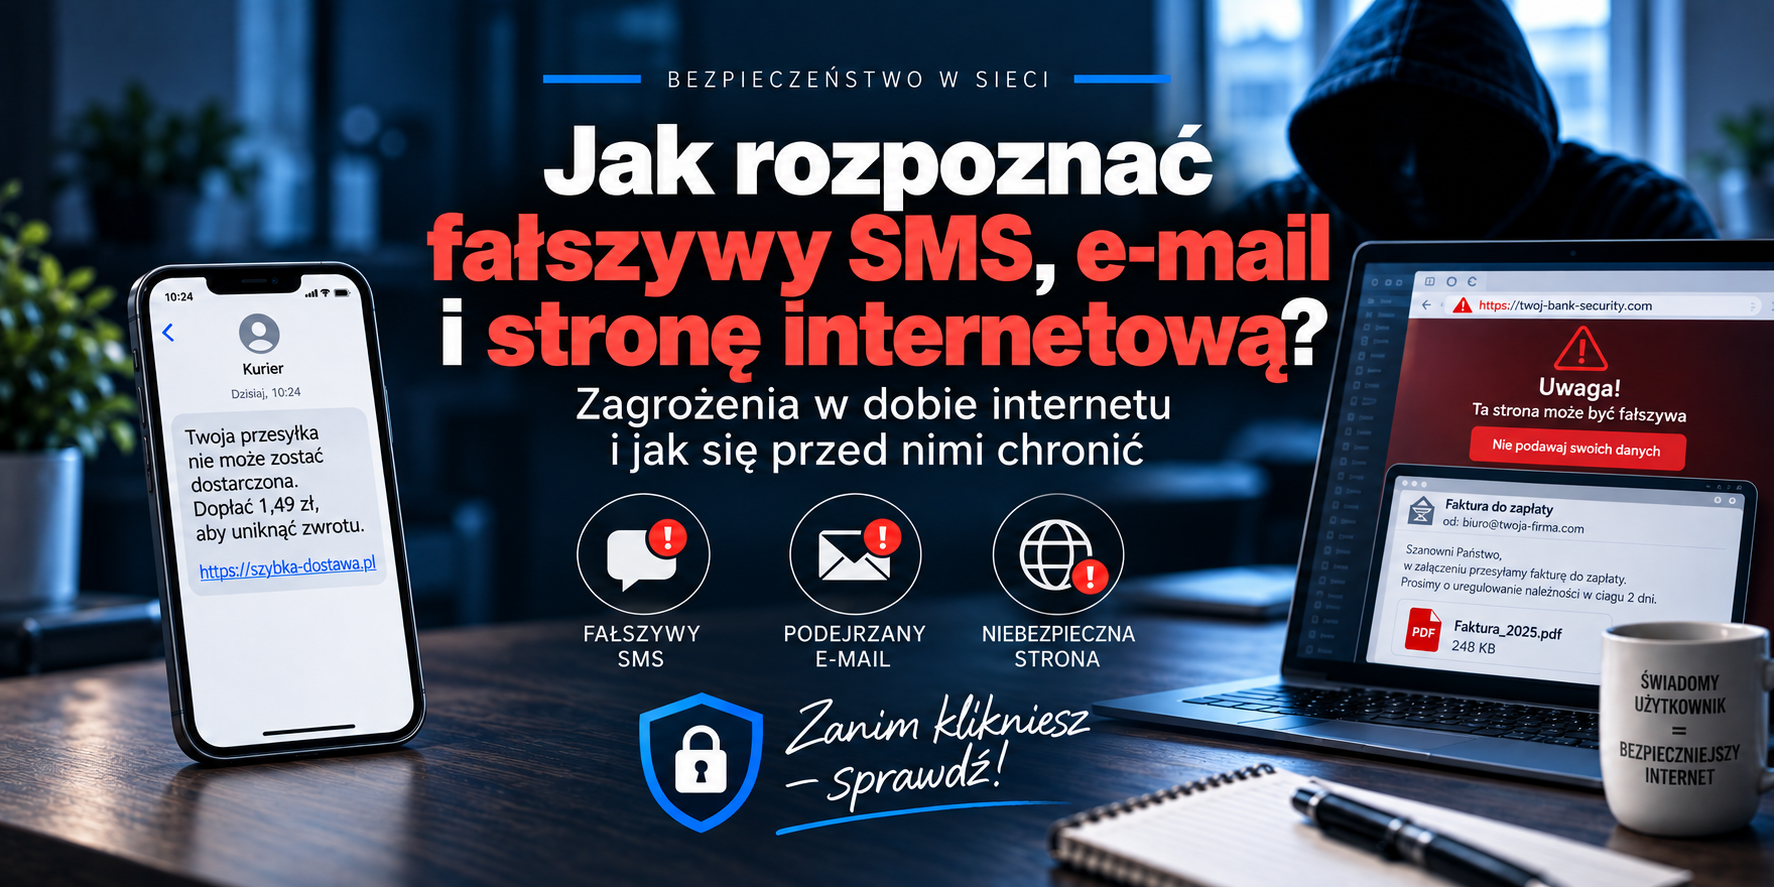
Internet stał się nieodłączną częścią naszego życia. Korzystamy z bankowości elektronicznej, robimy zakupy, odbieramy przesyłki, płacimy rachunki, kontaktujemy się z urzędami i przechowujemy w sieci ogromną ilość prywatnych informacji.
Niestety dokładnie te same możliwości wykorzystują cyberprzestępcy.
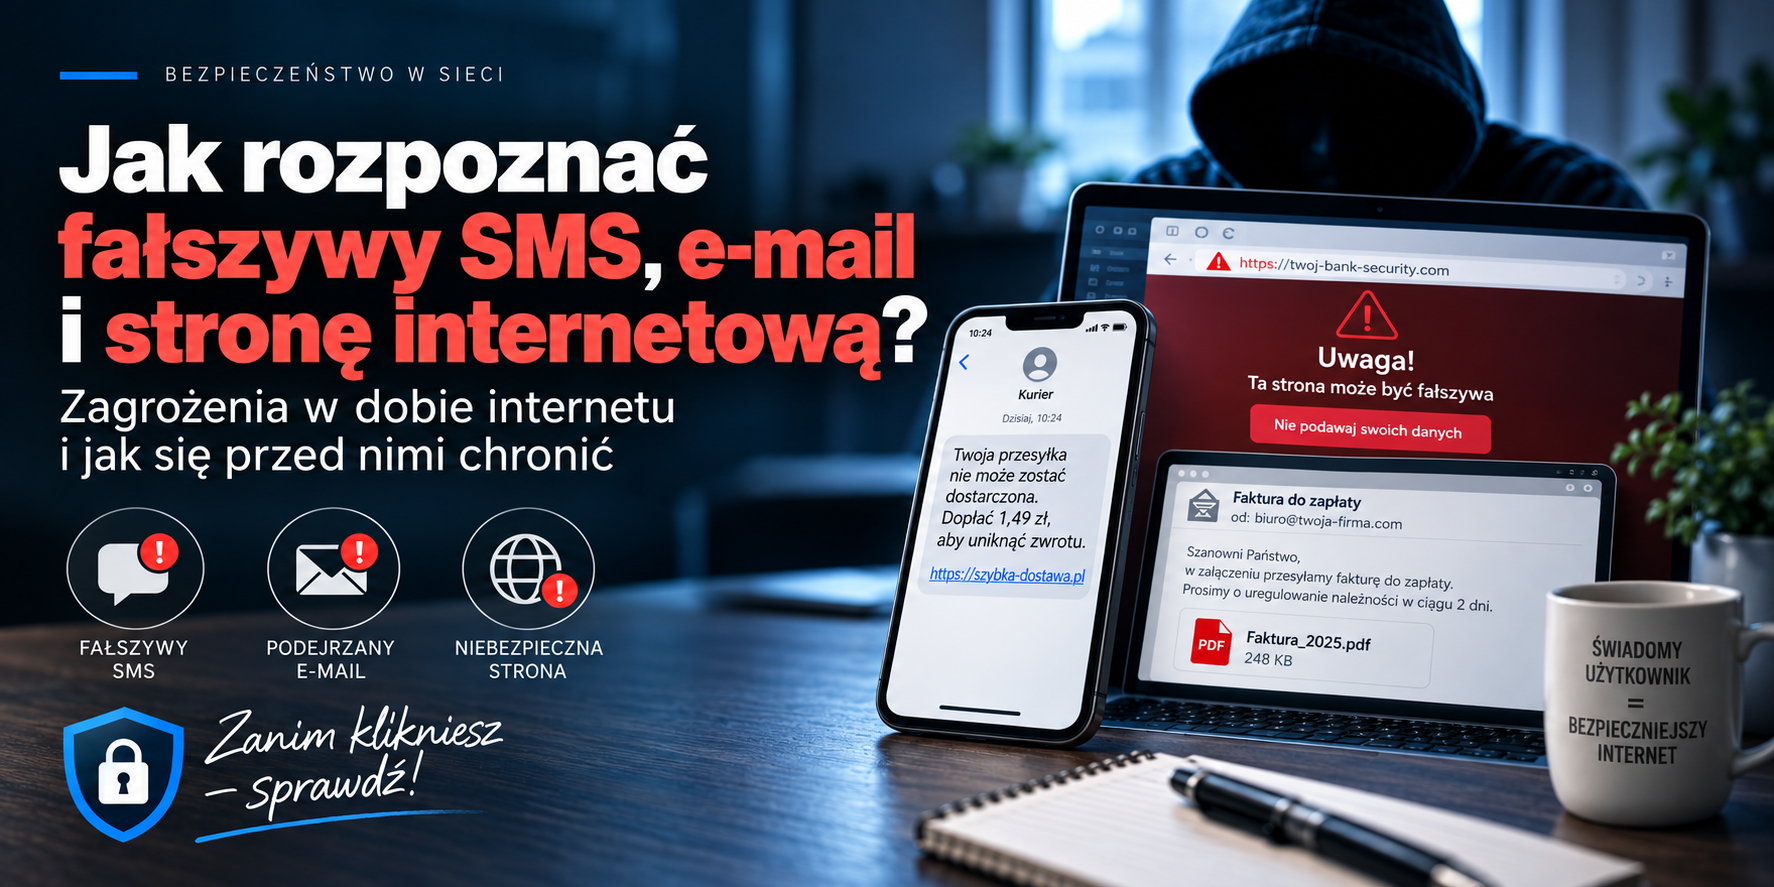
Fałszywy SMS od „kuriera”, wiadomość o zablokowanym koncie bankowym, e-mail z fakturą czy strona wyglądająca niemal identycznie jak serwis naszego banku mogą być elementem dobrze przygotowanego oszustwa.
Problem staje się coraz poważniejszy. Według danych dotyczących cyberbezpieczeństwa Polski w 2025 roku CSIRT NASK obsłużył 260 783 incydenty, czyli aż o 152% więcej niż rok wcześniej.
Dlatego jedną z najważniejszych umiejętności współczesnego użytkownika internetu jest nie tylko obsługa komputera czy smartfona, ale również umiejętność rozpoznawania próby oszustwa.
Phishing – na czym polega?
Jednym z najpopularniejszych rodzajów internetowego oszustwa jest phishing.
Cyberprzestępca podszywa się pod znaną nam firmę lub instytucję, próbując nakłonić nas do wykonania określonego działania.
Może chodzić między innymi o:
- kliknięcie linku,
- zalogowanie się na fałszywej stronie,
- podanie numeru karty płatniczej,
- wpisanie loginu i hasła do banku,
- podanie kodu autoryzacyjnego,
- pobranie załącznika,
- instalację aplikacji,
- wykonanie przelewu,
- przekazanie danych osobowych.
Oszuści podszywają się m.in. pod banki, firmy kurierskie, operatorów telekomunikacyjnych, sklepy internetowe, portale społecznościowe oraz instytucje publiczne.
Najważniejszym narzędziem przestępcy często nie jest zaawansowana technologia, ale socjotechnika, czyli manipulowanie człowiekiem.
Strach, pośpiech i okazja – trzy ulubione narzędzia oszustów
Większość podobnych wiadomości próbuje wzbudzić silną emocję.
Może to być strach:
„Twoje konto zostanie zablokowane.”
Presja czasu:
„Zapłać w ciągu 2 godzin.”
Ciekawość:
„Zobacz zdjęcie, na którym jesteś.”
Chęć zysku:
„Wygrałeś bon o wartości 1000 zł.”
Albo troska:
„Twoja przesyłka nie może zostać dostarczona. Dopłać 1,49 zł.”
Cel jest jeden — sprawić, aby użytkownik zadziałał szybko i nie zastanawiał się nad tym, co właśnie robi.
Jeżeli wiadomość wymaga natychmiastowej reakcji i jednocześnie wzbudza niepokój, powinna od razu zwiększyć naszą czujność. Presja czasu jest jednym z charakterystycznych elementów smishingu i phishingu.
Fałszywy SMS – jak go rozpoznać?
Phishing wykorzystujący wiadomości tekstowe określany jest często jako smishing.
SMS jest szczególnie skutecznym narzędziem ataku, ponieważ telefon mamy praktycznie zawsze przy sobie i przyzwyczailiśmy się do szybkiego reagowania na powiadomienia.
Popularne scenariusze to:
- dopłata do przesyłki kurierskiej,
- niezapłacony mandat,
- niedopłata za energię,
- wygaśnięcie subskrypcji,
- blokada konta bankowego,
- konieczność potwierdzenia danych,
- problem z płatnością,
- konieczność instalacji aplikacji,
- wyjątkowa promocja lub nagroda.
CERT Polska wskazuje podobne schematy jako jedne z typowych sposobów wykorzystywanych w fałszywych SMS-ach.
Podejrzany link
Najważniejszym sygnałem ostrzegawczym jest znajdujący się w SMS-ie link.
Przykładowo zamiast prawdziwej domeny:
firma.pl
możemy otrzymać:
firma-platnosc24.pl
firma-doplata.online
firma-bezpieczenstwo.xyz
Na ekranie telefonu różnica może być trudniejsza do zauważenia, szczególnie gdy działamy w pośpiechu.
Dlatego najlepiej przyjąć prostą zasadę:
Jeżeli SMS informuje o problemie z bankiem, przesyłką, płatnością lub kontem, nie korzystaj z linku w wiadomości.
Samodzielnie uruchom aplikację banku, kuriera czy operatora albo wpisz znany Ci adres strony w przeglądarce.
Fałszywy e-mail – wygląda profesjonalnie, ale może być pułapką
Jeszcze kilka lat temu wiele fałszywych e-maili można było łatwo rozpoznać po błędach językowych, dziwnej grafice czy nieudolnym tłumaczeniu.
Dzisiaj wygląd wiadomości nie powinien być podstawowym kryterium oceny.
E-mail może zawierać:
- logo prawdziwej firmy,
- profesjonalną stopkę,
- poprawną polszczyznę,
- prawdziwie wyglądające dane,
- grafiki skopiowane z oficjalnej strony,
- przycisk przypominający prawdziwy formularz logowania.
Dlatego należy sprawdzać przede wszystkim adres nadawcy, a nie tylko nazwę, która wyświetla się w programie pocztowym.
Wiadomość może wyglądać, jakby pochodziła od:
„Twój Bank – Bezpieczeństwo”
a rzeczywisty adres nadawcy może być zupełnie inną domeną.
Uważaj na załączniki
Drugim niebezpieczeństwem są załączniki.
Wiadomość może informować o:
- fakturze,
- niezapłaconej należności,
- zamówieniu,
- reklamacji,
- dokumencie do podpisania,
- potwierdzeniu przelewu.
Jeżeli nie spodziewamy się takiego dokumentu, należy zachować szczególną ostrożność.
Ministerstwo Cyfryzacji ostrzega szczególnie przed podejrzanymi załącznikami i plikami posiadającymi rozszerzenia takie jak .exe, .js, .iso, .img, .htm czy .html.
W przypadku wątpliwości najbezpieczniej skontaktować się z firmą lub osobą, która rzekomo wysłała wiadomość — ale innym, samodzielnie znalezionym kanałem kontaktu.
Fałszywa strona internetowa – największa pułapka phishingu
Po kliknięciu fałszywego linku możemy zostać przeniesieni na stronę wyglądającą niemal identycznie jak:
- bank,
- Allegro,
- sklep internetowy,
- Facebook,
- portal pocztowy,
- serwis kurierski,
- system płatności.
I właśnie tutaj pojawia się jeden z najważniejszych problemów.
Wygląd strony nie świadczy o jej prawdziwości.
CERT Polska zwraca uwagę, że współczesne fałszywe strony mogą być bardzo dokładnymi kopiami prawdziwych serwisów. Logo, kolory, formularze i cały układ strony mogą wyglądać niemal identycznie. Najważniejszą rzeczą pozostaje więc domena widoczna w pasku adresu przeglądarki.
Patrz na domenę, a nie na grafikę
Wyobraźmy sobie adres:
https://allegro.pl.super-promocja.example.com
Na pierwszy rzut oka widzimy słowo allegro.pl.
Nie oznacza to jednak, że jesteśmy w serwisie Allegro.
W takim przykładzie właściwą domeną jest:
example.com
To właśnie analiza adresu strony jest obecnie jednym z najważniejszych elementów ochrony przed phishingiem.
Czy kłódka oznacza bezpieczną stronę?
Nie.
To jeden z najczęściej powtarzanych mitów dotyczących bezpieczeństwa internetu.
Kłódka i połączenie HTTPS oznaczają przede wszystkim, że komunikacja pomiędzy przeglądarką a serwerem jest szyfrowana.
Nie oznaczają natomiast, że właściciel strony jest uczciwy.
Także przestępca może uruchomić certyfikat HTTPS dla swojej fałszywej witryny. Ministerstwo Cyfryzacji podkreśla, że sam certyfikat bezpieczeństwa nie jest już dowodem, że witryna jest bezpieczna.
Najważniejsza zasada: nie korzystaj z linku, jeżeli możesz wejść na stronę samodzielnie
Dostałeś wiadomość:
„Twoje konto bankowe zostało zablokowane. Zaloguj się tutaj.”
Nie klikaj.
Uruchom oficjalną aplikację banku.
Otrzymałeś informację:
„Twoja przesyłka wymaga dopłaty.”
Wejdź samodzielnie na stronę firmy kurierskiej i wpisz numer przesyłki.
SMS informuje:
„Masz niezapłacony mandat.”
Nie korzystaj z przesłanego linku. Zweryfikuj informację oficjalnym kanałem.
Ta prosta zasada eliminuje dużą część zagrożeń phishingowych.
10 zasad, które zwiększą Twoje bezpieczeństwo w internecie
1. Nie działaj pod presją
Im bardziej wiadomość próbuje Cię przestraszyć lub zmusić do szybkiej decyzji, tym większą zachowaj ostrożność.
2. Sprawdzaj domenę
Przed wpisaniem hasła, numeru karty czy innych ważnych danych przeczytaj dokładnie adres strony.
3. Nie loguj się z linków otrzymanych w SMS-ach
W przypadku bankowości najlepiej korzystać z oficjalnej aplikacji lub samodzielnie wpisanego adresu.
4. Sprawdzaj pełny adres nadawcy e-maila
Nazwa nadawcy może zostać przygotowana tak, aby wyglądała wiarygodnie.
5. Nie otwieraj niespodziewanych załączników
Nawet jeśli wiadomość wygląda, jakby pochodziła od znanej firmy.
6. Korzystaj z różnych haseł
Jeżeli jedno hasło zostanie przejęte, przestępca nie powinien automatycznie uzyskać dostępu do pozostałych kont.
7. Włącz uwierzytelnianie dwuskładnikowe
2FA tworzy dodatkową warstwę zabezpieczenia. CERT Polska rekomenduje również stosowanie unikalnych haseł, aby ograniczać skutki przejęcia danych logowania.
8. Korzystaj z menedżera haseł
Może on dodatkowo pomóc w rozpoznaniu fałszywej strony. Menedżer zapamiętuje domenę, dla której zapisano hasło, i może nie zaproponować automatycznego wypełnienia danych na podobnej, ale fałszywej witrynie.
9. Aktualizuj urządzenia
System Windows, Android, iOS, przeglądarka i inne aplikacje powinny być regularnie aktualizowane.
10. Gdy masz wątpliwości — sprawdź informację drugim kanałem
Jeżeli dzwoni „bank”, zakończ rozmowę i samodzielnie wybierz oficjalny numer banku.
Jeżeli dostajesz podejrzaną wiadomość od firmy kurierskiej — sprawdź przesyłkę w oficjalnej aplikacji.
A co, jeśli już kliknąłem?
Samo zauważenie, że weszliśmy na podejrzaną stronę, nie oznacza jeszcze, że nasze konto zostało przejęte.
Najważniejsze jest to, co zrobiliśmy później.
Jeżeli strona została jedynie otwarta, najlepiej ją zamknąć i niczego nie pobierać ani nie wpisywać.
Znacznie poważniejsza sytuacja występuje wtedy, gdy na fałszywej stronie podaliśmy:
- login,
- hasło,
- numer karty,
- kod bezpieczeństwa karty,
- dane osobowe,
- kody autoryzacyjne.
Podałem swoje dane – co robić?
Wtedy liczy się szybka reakcja.
Jeżeli przekazałeś dane bankowe lub dane karty, natychmiast skontaktuj się z bankiem.
Jeżeli podałeś hasło:
- zmień je w zagrożonym serwisie,
- zmień je również wszędzie tam, gdzie było używane ponownie,
- wyloguj wszystkie aktywne sesje,
- włącz uwierzytelnianie dwuskładnikowe,
- sprawdź historię logowań i podłączone urządzenia.
Jeżeli oszuści otrzymali dane dokumentu tożsamości, CERT Polska zaleca również rozważenie zastrzeżenia numeru PESEL. Jeśli doszło do utraty pieniędzy, sprawę należy zgłosić również policji.
Podejrzany SMS można zgłosić na numer 8080
Warto nie tylko usuwać podejrzane wiadomości, ale także je zgłaszać.
W Polsce podejrzanego SMS-a można przekazać w niezmienionej formie na bezpłatny numer 8080, obsługiwany przez CSIRT NASK/CERT Polska.
Podejrzane strony, wiadomości e-mail i inne incydenty można również zgłaszać do CERT Polska poprzez formularz na stronie incydent.cert.pl. Dostępne jest także zgłaszanie zagrożeń za pomocą usługi „Bezpiecznie w sieci” w aplikacji mObywatel.
Takie zgłoszenia mają znaczenie — pozwalają ekspertom analizować kolejne kampanie i ograniczać dostęp do niebezpiecznych witryn.
Technologia pomaga, ale nie zastąpi zdrowego rozsądku
Antywirus, filtr antyspamowy, bezpieczna przeglądarka, ochrona bankowa czy system blokowania niebezpiecznych stron są bardzo przydatne.
Żaden program nie zapewni jednak stuprocentowej ochrony.
Cyberprzestępcy bardzo często nie próbują włamać się bezpośrednio do naszego komputera.
Próbują przekonać nas samych, abyśmy dobrowolnie podali im potrzebne informacje.
Dlatego najważniejszym zabezpieczeniem pozostaje świadomy użytkownik.
Podsumowanie
Fałszywy SMS, e-mail czy strona internetowa nie muszą dziś wyglądać podejrzanie. Wręcz przeciwnie — mogą być przygotowane bardzo profesjonalnie i niemal idealnie naśladować prawdziwą firmę.
Dlatego warto zapamiętać kilka podstawowych zasad:
Nie ufaj wiadomości tylko dlatego, że wygląda profesjonalnie.
Nie klikaj automatycznie w przesłane linki.
Przed podaniem danych zawsze sprawdzaj domenę strony.
Nie podejmuj decyzji pod presją czasu.
Bank, urząd lub firmę kontaktującą się z Tobą możesz zweryfikować samodzielnie.
Korzystaj z unikalnych haseł i uwierzytelniania dwuskładnikowego.
Podejrzane SMS-y zgłaszaj na numer 8080.
Internet daje nam ogromne możliwości, ale wymaga również podstawowej wiedzy na temat bezpieczeństwa.
Czasami wystarczy kilka sekund dodatkowej uwagi, aby uniknąć utraty konta, danych, a nawet pieniędzy.
W cyfrowym świecie jedną z najważniejszych zasad bezpieczeństwa można więc sprowadzić do bardzo prostego zdania:
Zanim klikniesz — sprawdź.
Twoje bezpieczeństwo w internecie może znacząco zwiększyć odpowiednie oprogramowanie ochronne dostępne na smartfony, tablety oraz komputery PC i Mac. Koszt takiego rozwiązania jest niewielki w porównaniu z potencjalnymi stratami, jakie może spowodować dobrze przygotowany fałszywy e-mail, SMS lub strona internetowa.
Warto traktować program zabezpieczający jako dodatkową warstwę ochrony, która uzupełnia ostrożność i świadome korzystanie z internetu.
Po licencje na oprogramowanie zabezpieczające i inne programy komputerowe zapraszamy do naszego serwisu netstar.com.pl.
Źródła: CERT Polska, Ministerstwo Cyfryzacji